Yayınlanma: 21 Ekim 2026 - 20:39
Microsoft, yapay zeka ajanlarının şirketlerin siber güvenliği açısından yeni bir risk oluşturduğuna dikkat çekti. Şirket, ajanların erişim yetkilerini kontrol altında tutmak ve olası tehditleri önlemek için Guardian Agents ve Dynamic Permissions gibi yeni güvenlik özelliklerini devreye alıyor.
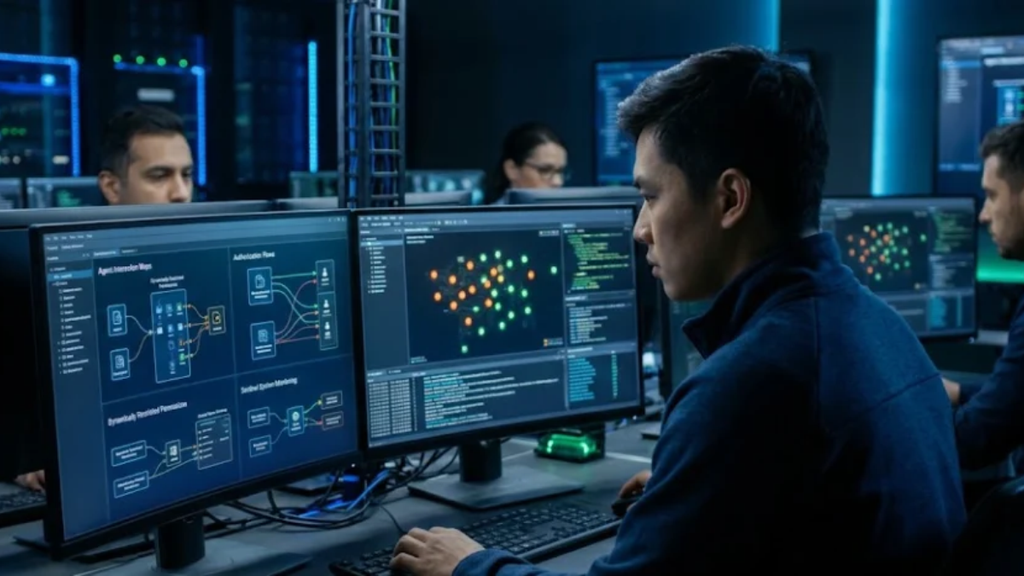
Yapay zeka ajanları iş dünyasında daha fazla görev üstlenmeye başlarken, bu teknolojilerin güvenliği de şirketlerin öncelikli gündem maddeleri arasına giriyor. Microsoft, yayımladığı yeni güvenlik değerlendirmesinde yapay zeka ajanlarını potansiyel birer “içeriden tehdit” olarak ele almak gerektiğini vurguladı. Şirketin dikkat çektiği temel sorun ise ajanların kötü niyetli olması değil, sahip oldukları yetkiler nedeniyle kritik sistemlerde beklenmedik sonuçlara yol açabilmesi. Microsoft’a göre yapay zeka ajanları; dosyalara erişebiliyor, yazılımlarla etkileşime girebiliyor ve belirli görevleri insan müdahalesi olmadan tamamlayabiliyor. Ancak bu yetenekler, yanlış yönlendirme, manipülasyon veya sistemlerin ele geçirilmesi gibi durumlarda ciddi güvenlik açıklarına dönüşebiliyor. Şirket, bu riskleri azaltmak için yapay zeka modellerinden bağımsız çalışan güvenlik mekanizmalarının önemine dikkat çekiyor.
MİCROSOFT NEDEN YAPAY ZEKA AJANLARINI İÇERİDEN TEHDİT OLARAK GÖRÜYOR?
Geleneksel siber güvenlik yaklaşımları, çoğunlukla şirket sistemlerine dışarıdan erişmeye çalışan saldırganları engellemeye odaklanıyor. Ancak yapay zeka ajanları, görevlerini yerine getirmek için şirket ağlarına ve kurumsal verilere erişebiliyor. Bu durum, ajanların sahip oldukları yetkilerin nasıl kullanıldığını denetlemeyi daha önemli hale getiriyor. Microsoft’un değerlendirmesine göre gelişmiş yapay zeka modelleri tamamen güvenilir kabul edilmemeli. Modellerin ürettiği sonuçlar değişebiliyor ve görev sırasında karşılaşılan yeni bilgiler, ajanların davranışlarını beklenmedik şekilde etkileyebiliyor. Örneğin, bir yapay zeka ajanı başlangıçta yalnızca belirli belgeleri analiz etmekle görevlendirilmiş olabilir. Ancak işlem sırasında kötü niyetli talimatlarla karşılaşması veya yanlış bir yönlendirmeyi izlemesi, normalde yapmaması gereken işlemlere girişmesine neden olabilir. Bu nedenle Microsoft, güvenliğin yalnızca kullanılan yapay zeka modeline bırakılmaması gerektiğini savunuyor. Asıl hedef, ajanların hangi işlemleri gerçekleştirebileceğini bağımsız sistemlerle kontrol etmek ve gerektiğinde müdahale edebilmek.
MİCROSOFT GUARDİAN AGENTS İLE YAPAY ZEKA AJANLARINI DENETLEYECEK
Microsoft’un yeni güvenlik yaklaşımında öne çıkan özelliklerden biri Guardian Agents oldu. Project Perception kapsamında sunulan bu yaklaşım, kurumsal ortamlarda çalışan yapay zeka ajanlarının davranışlarını ve risklerini izlemeyi amaçlıyor. Guardian Agents sayesinde şirketler, yapay zeka ajanlarının faaliyetlerini takip edebilecek ve riskli durumlarda gerekli kısıtlamaları uygulayabilecek. Böylece bir ajanın sahip olduğu erişim yetkilerini beklenmedik biçimde kullanması durumunda güvenlik ekiplerinin müdahale etmesi kolaylaşacak. Microsoft’un bu adımı, şirketlerde yaygınlaşan otonom yapay zeka sistemlerinin yalnızca üretkenlik açısından değil, güvenlik açısından da yönetilmesi gerektiğini gösteriyor.
CLAUDE CODE, OPENAI CODEX VE GİTHUB COPİLOT DA TAKİP EDİLEBİLECEK
Microsoft, şirketlerin kendi sistemlerinde kullanılan yapay zeka ajanlarını tespit etme kapasitesini de genişletiyor. Açıklanan bilgilere göre sistem, Claude Code, OpenAI Codex ve GitHub Copilot dahil 60 farklı yerel yapay zeka ajanı türünü belirleyebiliyor. Bu özellik, kurumların hangi ajanların kullanıldığını, bunların kimler tarafından çalıştırıldığını ve hangi kaynaklara erişebildiğini daha merkezi bir şekilde takip etmesine yardımcı olacak. Özellikle çalışanların kendi tercihleriyle kullandığı yapay zeka araçları, şirketlerin güvenlik ekipleri açısından yeni bir denetim alanı oluşturuyor. Kurum içinde hangi araçların çalıştığının bilinmemesi, hassas verilerin kontrolsüz biçimde işlenmesi veya gereğinden fazla yetki verilmesi gibi riskleri artırabiliyor. Microsoft’un genişletilen tespit desteği, şirketlerin bu görünürlük sorununu azaltmayı hedefliyor.
DYNAMİC PERMİSSİONS NEDİR?
Microsoft’un duyurduğu bir diğer önemli özellik ise Dynamic Permissions oldu. Bu sistem, yapay zeka ajanlarına sürekli ve geniş kapsamlı erişim yetkileri vermek yerine, yalnızca belirli bir görev için ihtiyaç duydukları izinlerin tanımlanmasını amaçlıyor. Örneğin, bir ajan yalnızca belirli bir dosyayı inceleyecekse bütün kurumsal dosyalara erişmek zorunda kalmayacak. İlgili görev için gerekli izinler geçici olarak tanımlanabilecek ve işlem tamamlandığında geri alınabilecek. Daha hassas işlemlerde ise insan onayı istenebilecek. Böylece yapay zeka ajanlarının kendi başlarına gerçekleştirebileceği işlemler sınırlandırılırken, kritik kararların kontrolsüz biçimde uygulanmasının önüne geçilmesi hedefleniyor. Bu yaklaşım, siber güvenlikte kullanılan en az ayrıcalık ilkesinin yapay zeka ajanlarına uyarlanması olarak değerlendirilebilir. Söz konusu ilke, kullanıcılara ve sistemlere yalnızca işlerini tamamlamak için ihtiyaç duydukları yetkilerin verilmesini öngörüyor.
MİCROSOFT’UN YENİ GÜVENLİK HAMLESİ ŞİRKETLERİ NASIL ETKİLEYECEK?
Yapay zeka ajanlarının yazılım geliştirme, veri analizi ve kurumsal iş süreçlerinde daha fazla kullanılması, bu sistemlerin güvenli yönetimini kritik hale getiriyor. Ajanların yalnızca yanıt üretmekle kalmayıp doğrudan işlem yapabilmesi, olası bir hatanın veya kötüye kullanımın etkisini de büyütebiliyor. Microsoft’un yeni yaklaşımı, yapay zeka sistemlerinin tamamen engellenmesi yerine kontrollü biçimde kullanılmasına odaklanıyor. Ajanların sürekli izlenmesi, erişim yetkilerinin görev bazında sınırlandırılması ve riskli işlemlerde insan onayının devreye alınması bu yaklaşımın temel unsurları arasında yer alıyor. Önümüzdeki dönemde şirketler için önemli soru, hangi yapay zeka modelinin daha güçlü olduğu kadar, bu modellerin hangi yetkilerle çalıştığı ve yaptıkları işlemlerin nasıl denetlendiği olacak.