Yayınlanma: 21 Ekim 2026 - 16:09
İnternette gezinirken karşınıza çıkan sıradan bir reklam, telefonunuz için ciddi bir güvenlik tehdidine dönüşebilir. Citizen Lab araştırmacıları, hedefli dijital reklamlar aracılığıyla telefonlara kullanıcı herhangi bir bağlantıya tıklamadan casus yazılım bulaştırılabildiğini ortaya koydu. “AdFection” adı verilen yöntem, dijital reklamcılık sistemlerinin güvenliğine ilişkin endişeleri artırdı.
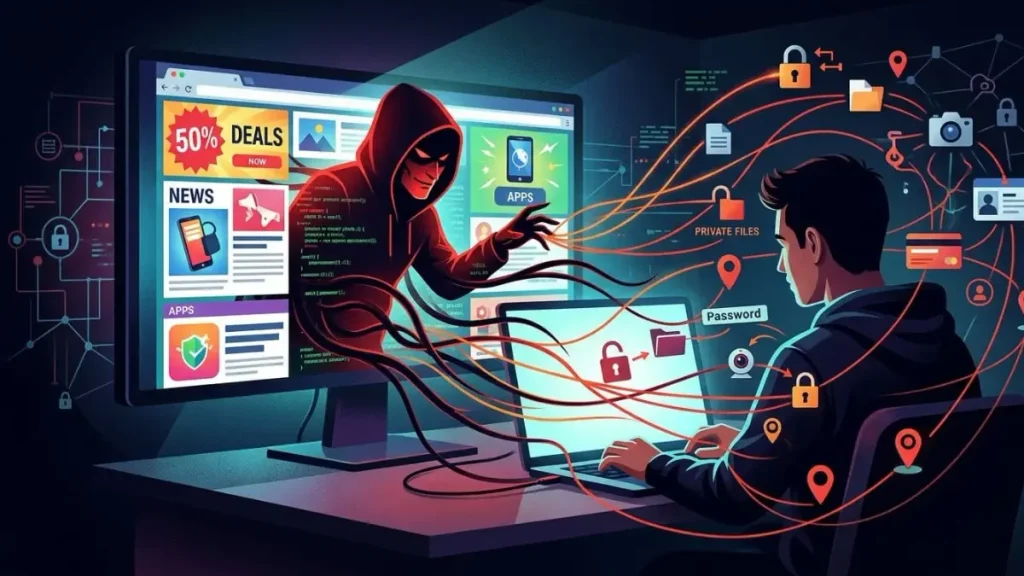
Toronto Üniversitesi bünyesinde faaliyet gösteren Citizen Lab araştırma ekibinin yayımladığı rapora göre, bazı dijital reklamlar yalnızca ürün veya hizmet tanıtmak amacıyla kullanılmıyor. Araştırmacılar, reklam altyapısının belirli kişileri tespit etmek ve cihazlarına casus yazılım ulaştırmak için de kullanılabildiğini belirledi. AdFection adı verilen saldırı yönteminde, reklam gösterimi sırasında çalışan kodlar ve cihazlara ait tanımlayıcı bilgilerden yararlanılabiliyor. Hedef olarak belirlenen cihazlar, uygun güvenlik açıklarından yararlanılarak saldırıya maruz bırakılabiliyor. Bu yöntemi tehlikeli kılan en önemli özellik ise kullanıcının reklama tıklamasının veya şüpheli bir dosya indirmesinin gerekmemesi. Bazı saldırılar, kullanıcı yalnızca bir internet sitesini ziyaret ederken ya da reklam gösteren bir mobil uygulamayı kullanırken gerçekleşebiliyor.
45 cihazın hedef alındığı tespit edildi
Citizen Lab tarafından yürütülen araştırmada, 2024 ve 2025 yıllarında uluslararası medya kuruluşu Al Jazeera ile bağlantılı en az 45 cihazın reklamlar üzerinden gerçekleştirilen sıfır tıklama saldırılarıyla hedef alındığı bildirildi. Araştırmacılar, saldırı zincirini İsrail merkezli Discover-Tech adlı reklam teknolojisi şirketiyle ilişkilendirdi. Saldırılarda kullanılan casus yazılımın ise Candiru adlı gözetim yazılımı geliştiricisiyle bağlantılı olduğu belirtildi. Rapora göre Discover-Tech’in reklam altyapısıyla ilişkili içerikler, Mart-Haziran 2026 döneminde 70 binden fazla mobil uygulamada ve 120 binden fazla internet sitesinde görüntülendi. Bu rakamlar, söz konusu platformların tamamındaki kullanıcıların casus yazılımla enfekte olduğu anlamına gelmiyor.
Sıfır tıklama saldırıları neden tehlikeli?
Geleneksel siber saldırılarda kullanıcıların sahte bağlantılara tıklaması, zararlı dosyaları açması veya kişisel bilgilerini paylaşması hedefleniyor. Sıfır tıklama saldırılarında ise cihazdaki bir güvenlik açığından yararlanılarak kullanıcının herhangi bir işlem yapmasına gerek kalmadan saldırı gerçekleştirilebiliyor. Bu tür casus yazılımlar, elde ettikleri erişimin kapsamına bağlı olarak mesajlar, dosyalar ve diğer hassas bilgilere ulaşılmasına imkân tanıyabiliyor. Bazı gelişmiş gözetim yazılımları, cihazın mikrofonu veya kamerası üzerinde de yetkisiz erişim sağlamayı amaçlayabiliyor. Saldırının görünür bir belirti bırakmaması, kullanıcıların cihazlarında olağan dışı bir durum fark etmesini zorlaştırabiliyor. Bu nedenle yalnızca şüpheli bağlantılardan kaçınmak, bütün siber tehditlere karşı yeterli koruma sağlamıyor.
Google reklam ağıyla ilgili adım attı
Araştırmanın ardından Google’ın, Discover-Tech’in reklam ekosistemindeki kaydını sonlandırdığı bildirildi. Gelişme, dijital reklam ağlarında faaliyet gösteren şirketlerin güvenlik denetimlerinin ve iş ortaklarını doğrulama süreçlerinin önemini yeniden gündeme getirdi. Uzmanların dikkat çektiği temel sorunlardan biri, çevrim içi reklamların kullanıcıya ulaşmadan önce çok sayıda şirket ve otomatik reklam sistemi üzerinden geçebilmesi. Bu karmaşık yapı, kötü niyetli aktörlerin reklam altyapısını istismar etmesini zorlaştırmak yerine bazı durumlarda kolaylaştırabiliyor.
Telefonları casus yazılımlardan korumak için ne yapılmalı?
Sıfır tıklama saldırılarına karşı tamamen risksiz bir yöntem bulunmasa da kullanıcılar güvenlik risklerini azaltmak için bazı önlemler alabilir:
Telefonun işletim sistemini ve uygulamaları güncel tutun.
Uygulamaları yalnızca resmî uygulama mağazalarından indirin.
Kullanmadığınız uygulamaları silin ve gereksiz izinleri kapatın.
Reklam takibini sınırlandıran gizlilik ayarlarını değerlendirin.
Şüpheli uygulamalardan, dosyalardan ve bağlantılardan uzak durun.
Yüksek risk altındaki kişiler, cihaz üreticilerinin sunduğu gelişmiş güvenlik modlarını değerlendirsin.
Ancak önemli bir ayrıntı bulunuyor: Reklam engelleyiciler ve gizlilik ayarları bazı saldırı yollarını azaltabilse de gelişmiş sıfır tıklama saldırılarını tamamen önlemeyi garanti etmiyor.